Crea un rol de token de API antes de crear el token. El acceso de administrador por sí solo no basta: cada token recibe sus permisos de un único rol de API dedicado.
1. Antes de empezar#
- Inicia sesión como administrador de la empresa.
- Decide qué marcas, cuentas sociales y funciones necesita la integración.
- Prepara un gestor de secretos u otro lugar seguro donde guardar el token de inmediato. Nonli muestra el secreto completo una sola vez.
2. Crea el rol de token de API#
- Abre el menú principal y selecciona Roles en Espacio de trabajo.
- Selecciona Añadir rol.
- Introduce un nombre claro, como «Exportación diaria de estadísticas».
- En Tipo de rol, selecciona Rol de token de API.
- Concede solo los permisos de funciones y marcas que hagan falta. Usa acceso de lectura para una exportación que no necesite publicar ni modificar datos.
- Revisa los permisos y selecciona Guardar.
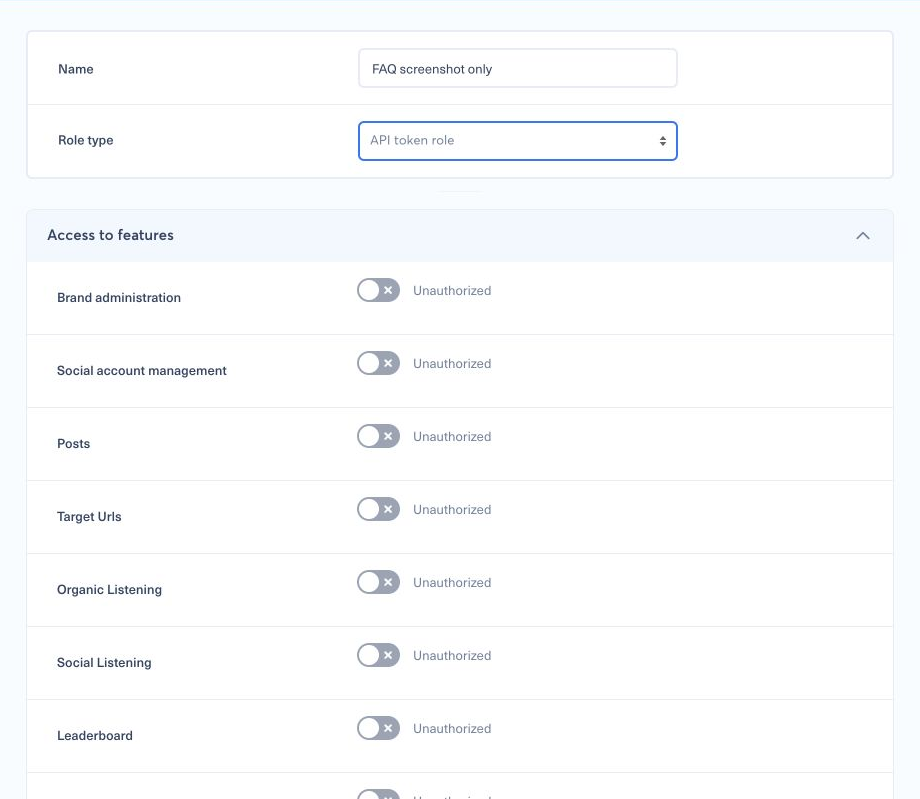
El rol controla lo que el token puede ver y modificar. No concedas acceso de nivel administrador para sortear un permiso que falta. Puedes repasar el modelo general de permisos en ¿Cómo puedo configurar un nuevo rol?.
3. Crea el token#
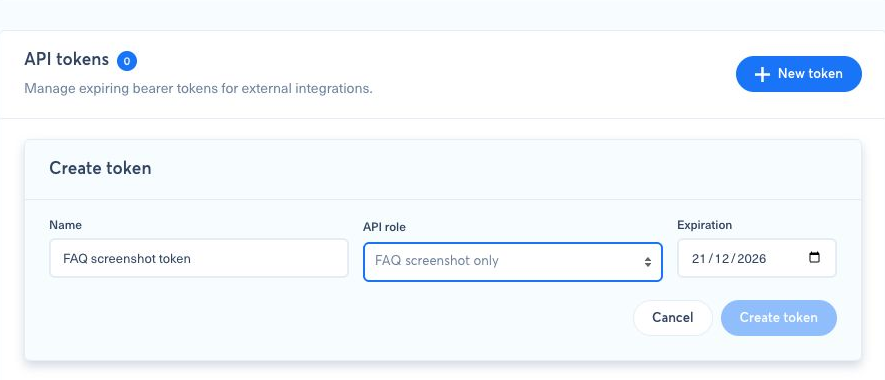
- Abre el menú principal, selecciona Mi empresa y busca Tokens de API.
- Selecciona Nuevo token.
- Introduce un Nombre que identifique la integración.
- Selecciona el Rol de token de API creado en el paso anterior.
- Elige la fecha de Caducidad que exija tu política de seguridad.
- Selecciona Crear token.
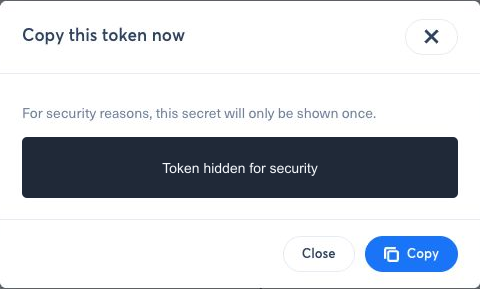
- Cuando aparezca Copia este token ahora, copia el token completo directamente en tu gestor de secretos. No podrás recuperarlo después desde la tabla.
Tras la creación, la ventana de confirmación sustituye al formulario y muestra el secreto una sola vez, así que guárdalo de forma segura antes de cerrar la ventana.
Nunca pongas el token en el código fuente, en una URL, en una captura de pantalla, en un mensaje a soporte ni en los registros de la aplicación. Cualquiera que tenga el valor puede usar los permisos asignados a su rol.
4. Autentica una petición a la API#
Envía el token en la cabecera HTTP Authorization:
1Authorization: Bearer YOUR_API_TOKENLos tokens de API representan un rol de empresa, no a un usuario web de Nonli. Para probar la credencial, solicita GET /brands?size=1&fields=id,name; no uses /me. Continúa con la referencia de la API para desarrolladores para ver endpoints, paginación, errores y ejemplos de peticiones.
5. Si aparece «No hay ningún rol de API disponible»#
Vuelve a Roles y confirma que al menos un rol guardado tiene Tipo de rol definido como Rol de token de API. No se puede asociar un rol de usuario a un token.
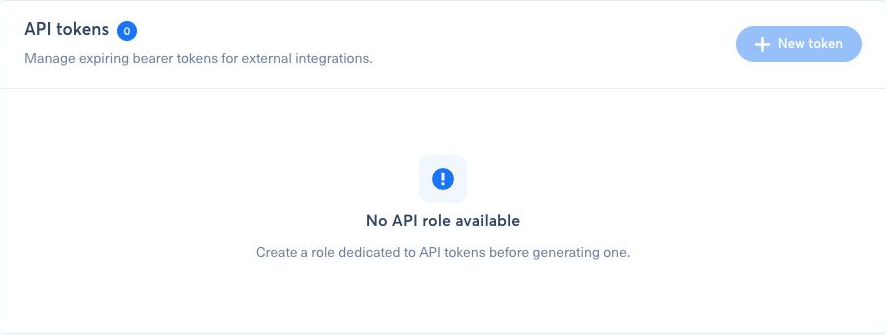
Si la página indica además No se han podido cargar los roles de API, inténtalo de nuevo, recarga la página antes de modificar ningún rol. Un fallo de carga es distinto de una empresa que no tiene ningún rol de API.
6. Rota o revoca un token#
Usa Rotar cuando un secreto pueda haberse expuesto, se haya perdido o deba renovarse. La rotación invalida el secreto anterior de inmediato, así que actualiza la integración con el nuevo antes de su próxima petición.
Usa Revocar para detener una integración de forma permanente. La revocación también surte efecto de inmediato. La huella abreviada que aparece en la tabla de tokens identifica un token, pero no se puede usar como credencial.