Configura un ruolo da Roles (Ruoli) nell'amministrazione dell'azienda. Un ruolo dovrebbe concedere il minimo insieme di funzionalità e brand di cui una persona o un'integrazione ha bisogno; non va usato per condividere un unico account utente tra più persone.
1. Crea il ruolo#
- Apri il menu principale, poi seleziona Roles sotto Workspace.
- Seleziona Add role.
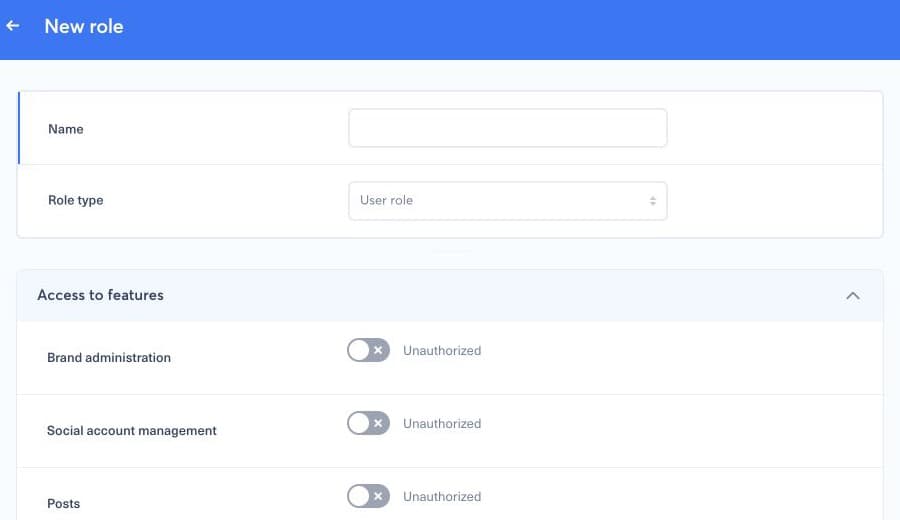
- Inserisci un nome univoco che descriva la mansione o il livello di accesso, ad esempio «Editors» o «Analytics read only».
- Seleziona il tipo di ruolo. Usa un ruolo utente per una persona e un API token role solo per un'integrazione progettata per autenticarsi tramite l'API.
- Espandi Access to features e abilita solo le aree del prodotto necessarie per il ruolo.
- Espandi Access to brands. Per ogni brand o account social richiesto, scegli l'accesso in lettura o in scrittura appropriato quando queste opzioni sono disponibili.
- Controlla l'intero insieme di permessi, poi seleziona Save.
Per un'integrazione esterna, prosegui con Come creo un token API?. Il token può usare solo un ruolo il cui tipo è API token role.
2. Verifica il risultato#
Assegna il ruolo a un utente di prova o al collega interessato, poi chiedigli di accedere di nuovo e di verificare la navigazione e le azioni pertinenti. Non aggiungere l'accesso da amministratore solo per risolvere un pulsante mancante: aggiorna invece il permesso specifico della funzionalità o del brand. Se un utente ha più ruoli, il suo accesso effettivo può riflettere la combinazione di tutti, quindi controlla ogni ruolo assegnato quando risolvi problemi di accessi inattesi.