Crea un API token role (ruolo per token API) prima di creare il token. L'accesso come amministratore non basta: ogni token riceve le proprie autorizzazioni da un ruolo API dedicato.
1. Prima di iniziare#
- Accedi come amministratore dell'azienda.
- Stabilisci di quali brand, account social e funzionalità ha bisogno l'integrazione.
- Prepara un gestore di segreti o un altro luogo sicuro in cui salvare subito il token. Nonli mostra il segreto completo una sola volta.
2. Crea il ruolo per token API#
- Apri il menu principale, poi seleziona Roles sotto Workspace.
- Seleziona Add role.
- Inserisci un nome chiaro, ad esempio «Esportazione giornaliera delle statistiche».
- Sotto Role type, seleziona API token role.
- Concedi solo le autorizzazioni necessarie su funzionalità e brand. Usa l'accesso in sola lettura per un'esportazione che non deve pubblicare né modificare dati.
- Controlla le autorizzazioni, poi seleziona Save.
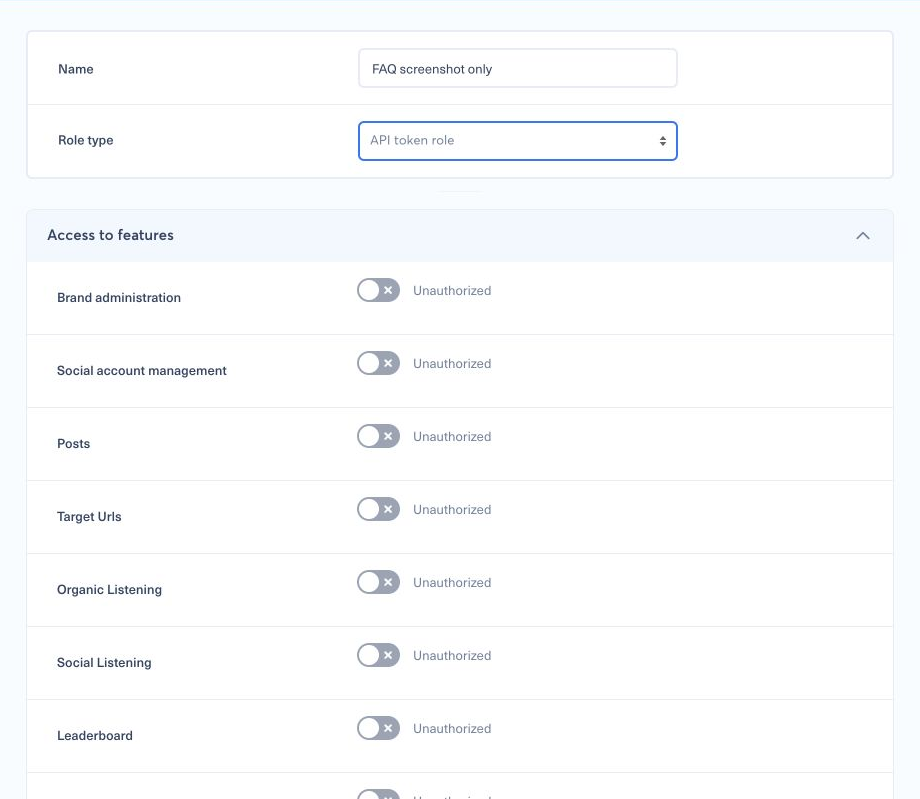
Il ruolo controlla ciò che il token può vedere e modificare. Non concedere un accesso di livello amministratore per aggirare una singola autorizzazione mancante. Puoi consultare il modello generale delle autorizzazioni in Come posso configurare un nuovo ruolo?.
3. Crea il token#
- Apri il menu principale, seleziona My Company, poi cerca API tokens.
- Seleziona New token.
- Inserisci un Name che identifichi l'integrazione.
- Seleziona l'API token role creato nel passaggio precedente.
- Scegli la data di Expiration richiesta dalla tua policy di sicurezza.
- Seleziona Create token.
- Quando compare Copy this token now, copia il token completo direttamente nel tuo gestore di segreti. Non potrai recuperarlo in seguito dalla tabella.
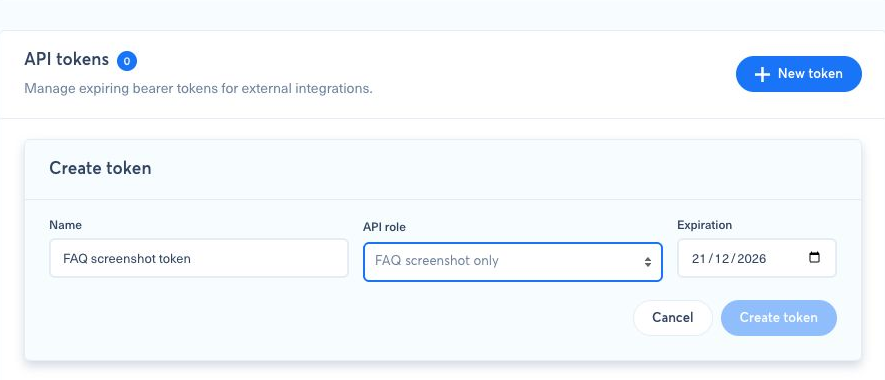
Dopo la creazione, la finestra di conferma sostituisce il modulo e mostra il segreto una sola volta: salvalo in modo sicuro prima di chiudere la finestra.
Non inserire mai il token nel codice sorgente, in un URL, in uno screenshot, in un messaggio al supporto o nei log dell'applicazione. Chiunque possieda il valore può usare le autorizzazioni assegnate al suo ruolo.
4. Autentica una richiesta API#
Invia il token nell'header HTTP Authorization:
1Authorization: Bearer YOUR_API_TOKENI token API rappresentano un ruolo dell'azienda, non un utente web di Nonli. Per testare la credenziale, richiedi GET /brands?size=1&fields=id,name; non usare /me. Continua con il riferimento della Developer API per endpoint, paginazione, errori ed esempi di richieste.
5. Se compare «No API role available»#
Torna a Roles e verifica che almeno un ruolo salvato abbia Role type impostato su API token role. Un ruolo utente non può essere associato a un token.
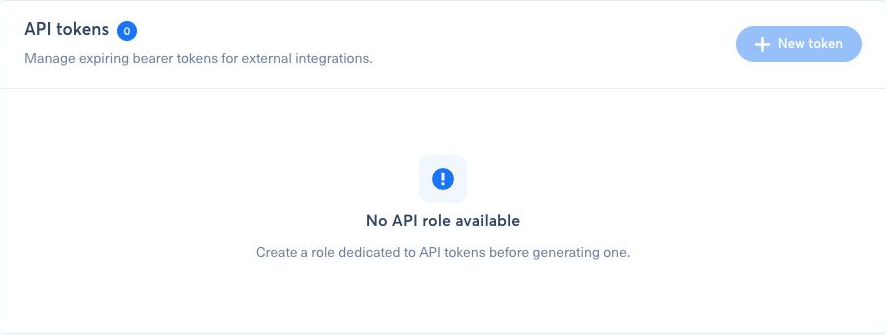
Se la pagina indica anche Unable to load API roles, please retry, ricarica la pagina prima di modificare qualsiasi ruolo. Un errore di caricamento è diverso da un'azienda che non ha alcun ruolo API.
6. Ruota o revoca un token#
Usa Rotate quando un segreto potrebbe essere stato esposto, è andato perso o deve essere rinnovato. La rotazione invalida subito il segreto precedente, quindi aggiorna l'integrazione con quello nuovo prima della richiesta successiva.
Usa Revoke per interrompere un'integrazione in modo definitivo. Anche la revoca ha effetto immediato. L'impronta abbreviata mostrata nella tabella dei token identifica un token ma non può essere usata come credenziale.