Crie uma API token role (função de token API) antes de criar o token. O acesso de administrador, por si só, não basta: cada token recebe as suas permissões de uma função API dedicada.
1. Antes de começar#
- Entre como administrador da empresa.
- Decida de que marcas, contas de redes sociais e funcionalidades a integração precisa.
- Prepare um gestor de segredos ou outro local seguro onde possa guardar o token imediatamente. A Nonli apresenta o segredo completo uma única vez.
2. Crie a função de token API#
- Abra o menu principal e, em seguida, selecione Roles em Workspace.
- Selecione Add role.
- Introduza um nome claro, como «Exportação diária de estatísticas».
- Em Role type, selecione API token role.
- Conceda apenas as permissões de funcionalidades e de marcas necessárias. Utilize o acesso de leitura para uma exportação que não precise de publicar nem de modificar dados.
- Reveja as permissões e, em seguida, selecione Save.
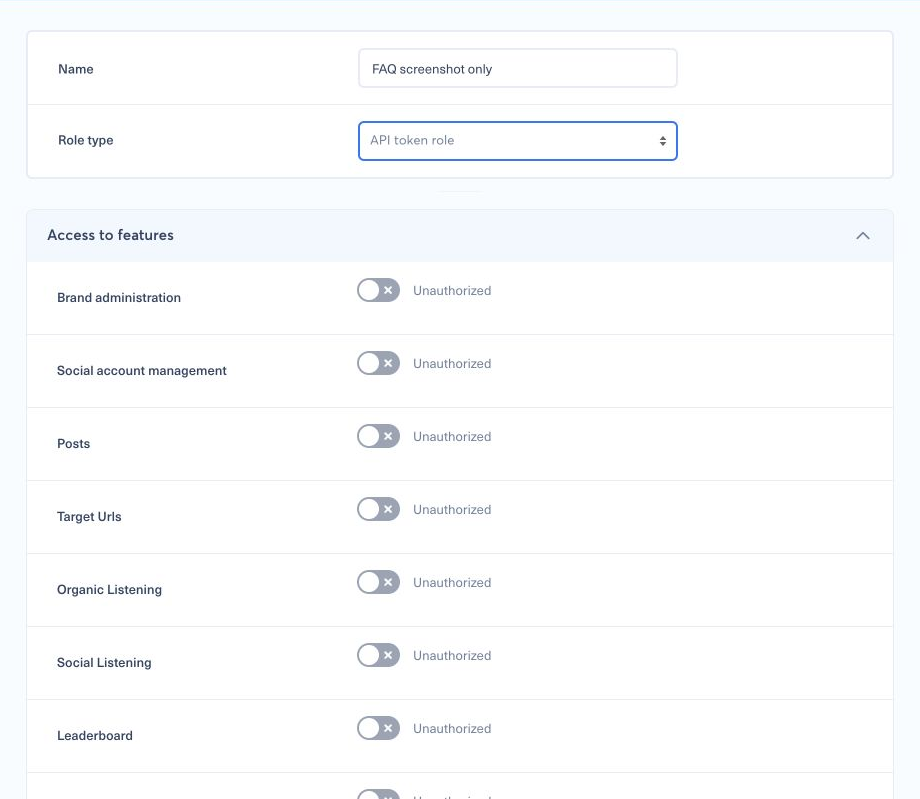
A função controla o que o token pode ver e alterar. Não conceda um acesso de nível de administrador para contornar uma permissão em falta. Pode rever o modelo geral de permissões em Como posso configurar uma nova função?.
3. Crie o token#
- Abra o menu principal, selecione My Company e, em seguida, procure API tokens.
- Selecione New token.
- Introduza um Name que identifique a integração.
- Selecione a API token role criada no passo anterior.
- Escolha a data de Expiration exigida pela sua política de segurança.
- Selecione Create token.
- Quando aparecer Copy this token now, copie o token completo diretamente para o seu gestor de segredos. Não o poderá recuperar mais tarde a partir da tabela.
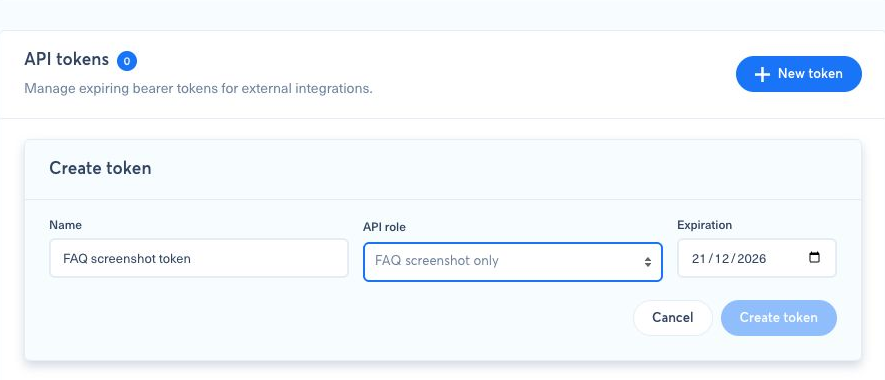
Após a criação, a janela de confirmação substitui o formulário e apresenta o segredo uma única vez, por isso guarde-o em segurança antes de fechar a janela.
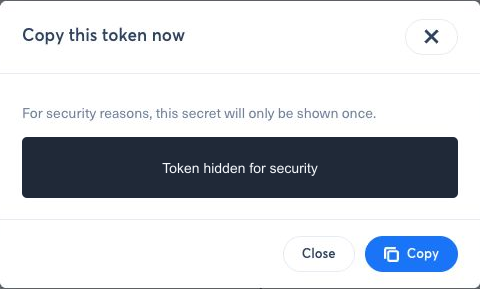
Nunca coloque o token no código-fonte, num URL, numa captura de ecrã, numa mensagem para o suporte nem nos registos da aplicação. Qualquer pessoa que tenha o valor pode utilizar as permissões atribuídas à respetiva função.
4. Autentique um pedido API#
Envie o token no cabeçalho HTTP Authorization:
1Authorization: Bearer YOUR_API_TOKENOs tokens API representam uma função da empresa, não um utilizador Web da Nonli. Para testar a credencial, faça o pedido GET /brands?size=1&fields=id,name; não utilize /me. Continue com a referência da Developer API para endpoints, paginação, erros e exemplos de pedidos.
5. Se aparecer «No API role available»#
Volte a Roles e confirme que pelo menos uma função guardada tem Role type definido como API token role. Uma função de utilizador não pode ser associada a um token.
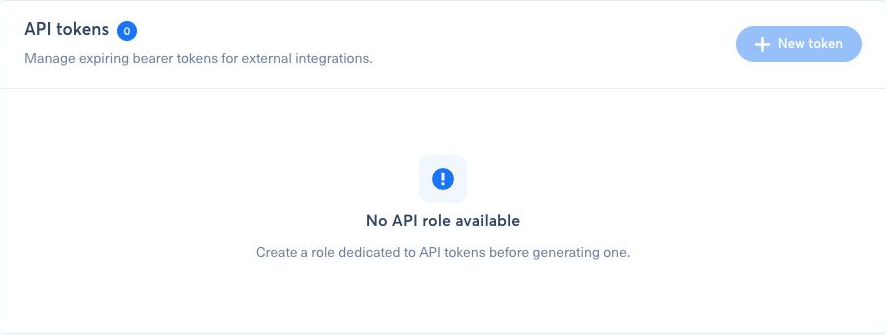
Se a página indicar também Unable to load API roles, please retry, recarregue a página antes de alterar qualquer função. Uma falha de carregamento é diferente de uma empresa que não tem nenhuma função API.
6. Faça a rotação ou revogue um token#
Utilize Rotate quando um segredo possa ter sido exposto, tenha sido perdido ou tenha de ser renovado. A rotação invalida imediatamente o segredo anterior, por isso atualize a integração com o novo antes do pedido seguinte.
Utilize Revoke para parar uma integração de forma definitiva. A revogação também produz efeito imediato. A impressão digital abreviada apresentada na tabela de tokens identifica um token, mas não pode ser utilizada como credencial.