Maak een API token role (API-tokenrol) aan voordat u het token aanmaakt. Beheerderstoegang alleen is niet voldoende: elk token krijgt zijn machtigingen van één specifieke API-rol.
1. Voordat u begint#
- Log in als beheerder van het bedrijf.
- Bepaal welke merken, socialemedia-accounts en functies de integratie nodig heeft.
- Zorg voor een secretmanager of een andere veilige plek waar u het token direct kunt opslaan. Nonli toont het volledige geheim maar één keer.
2. De API-tokenrol aanmaken#
- Open het hoofdmenu en selecteer Roles (rollen) onder Workspace (werkruimte).
- Selecteer Add role.
- Voer een duidelijke naam in, zoals “Dagelijkse export van statistieken”.
- Selecteer onder Role type de optie API token role.
- Ken alleen de vereiste machtigingen voor functies en merken toe. Gebruik leestoegang voor een export die geen gegevens hoeft te publiceren of te wijzigen.
- Controleer de machtigingen en selecteer daarna Save.
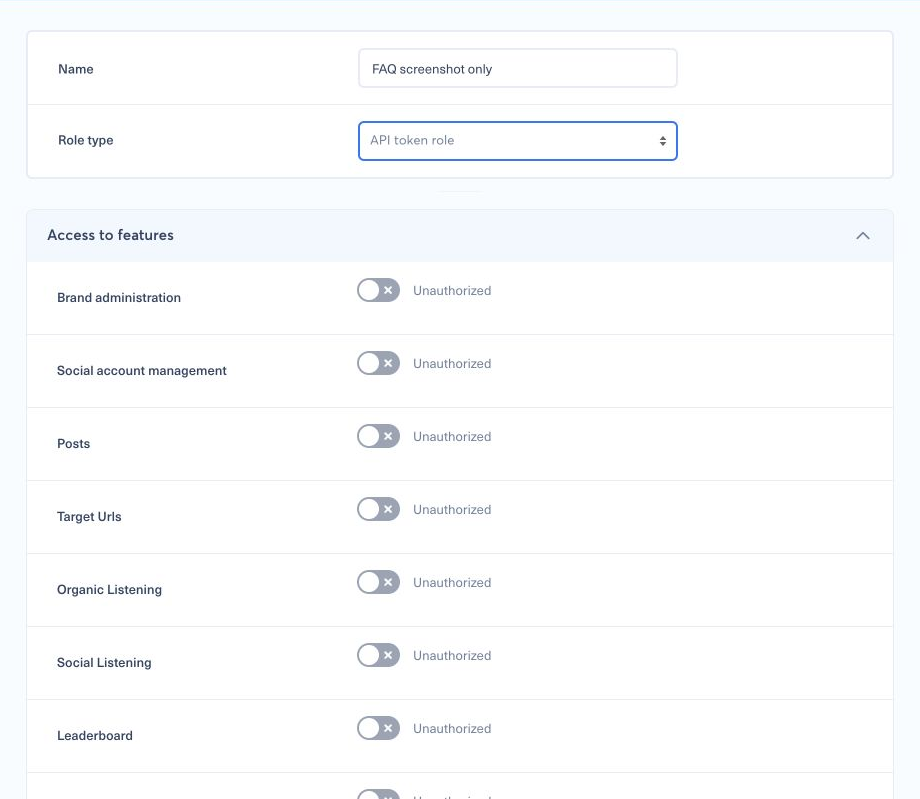
De rol bepaalt wat het token kan zien en wijzigen. Ken geen toegang op beheerdersniveau toe om één ontbrekende machtiging te omzeilen. U kunt het algemene machtigingsmodel bekijken in Hoe configureer ik een nieuwe rol?.
3. Het token aanmaken#
- Open het hoofdmenu, selecteer My Company (mijn bedrijf) en zoek vervolgens API tokens.
- Selecteer New token.
- Voer bij Name een naam in die de integratie identificeert.
- Selecteer de API token role die u in de vorige stap hebt aangemaakt.
- Kies bij Expiration de vervaldatum die uw beveiligingsbeleid vereist.
- Selecteer Create token.
- Wanneer Copy this token now verschijnt, kopieert u het volledige token direct naar uw secretmanager. U kunt het later niet meer uit de tabel ophalen.
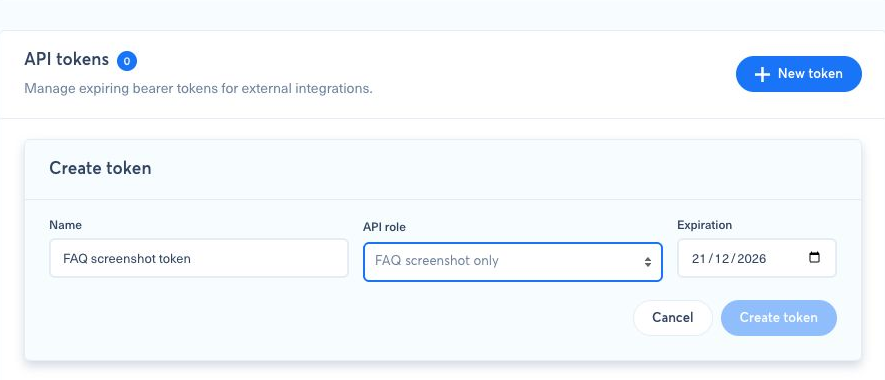
Na het aanmaken vervangt het bevestigingsvenster het formulier en toont het het geheim één keer; sla het dus veilig op voordat u het venster sluit.
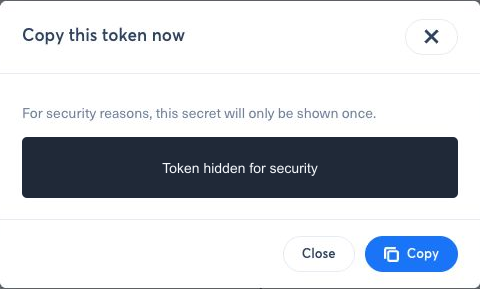
Plaats het token nooit in broncode, een URL, een schermafbeelding, een supportbericht of applicatielogs. Iedereen die over de waarde beschikt, kan de machtigingen gebruiken die aan de rol ervan zijn toegekend.
4. Een API-verzoek authenticeren#
Verstuur het token in de HTTP-header Authorization:
1Authorization: Bearer YOUR_API_TOKENAPI-tokens vertegenwoordigen een bedrijfsrol, geen Nonli-webgebruiker. Vraag GET /brands?size=1&fields=id,name op om het token te testen; gebruik /me niet. Ga verder met de Developer API-referentie voor endpoints, paginering, fouten en voorbeeldverzoeken.
5. Als “No API role available” verschijnt#
Ga terug naar Roles en controleer of bij ten minste één opgeslagen rol Role type is ingesteld op API token role. Een gebruikersrol kan niet aan een token worden gekoppeld.
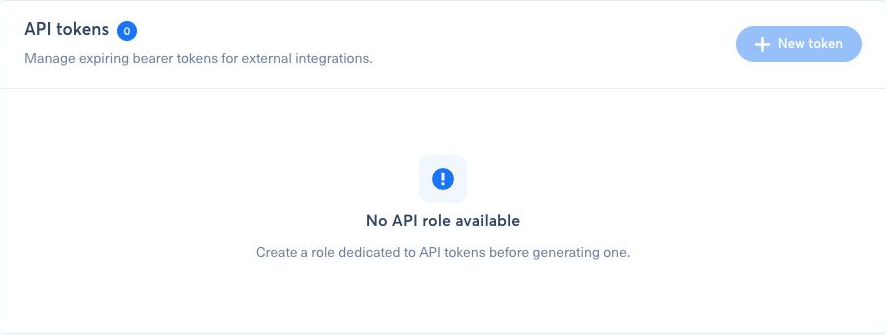
Als de pagina ook Unable to load API roles, please retry meldt, laad de pagina dan opnieuw voordat u een rol wijzigt. Een laadfout is iets anders dan een bedrijf zonder API-rol.
6. Een token roteren of intrekken#
Gebruik Rotate wanneer een geheim mogelijk is uitgelekt, verloren is gegaan of moet worden vernieuwd. Rotatie maakt het vorige geheim onmiddellijk ongeldig; werk de integratie dus vóór het volgende verzoek bij met het nieuwe geheim.
Gebruik Revoke om een integratie definitief te stoppen. Intrekking gaat eveneens onmiddellijk in. De verkorte vingerafdruk in de tokentabel identificeert een token, maar kan niet als toegangsgegeven worden gebruikt.