Skonfiguruj rolę w sekcji Roles (role) w administracji firmy. Rola powinna dawać najmniejszy zestaw funkcji i marek potrzebny danej osobie lub integracji; nie należy jej używać do współdzielenia jednego konta użytkownika przez kilka osób.
1. Utwórz rolę#
- Otwórz menu główne, a następnie wybierz Roles w sekcji Workspace (przestrzeń robocza).
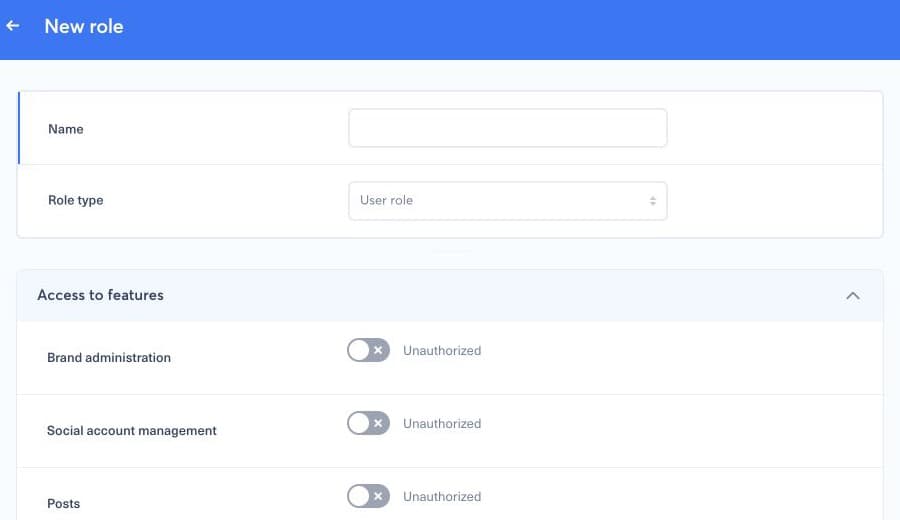
- Wybierz Add role (dodaj rolę).
- Wpisz unikalną nazwę opisującą stanowisko lub poziom dostępu, na przykład „Redaktorzy” lub „Statystyki tylko do odczytu”.
- Wybierz typ roli. Rolę użytkownika stosuj dla osoby, a API token role (rola tokenu API) tylko dla integracji przeznaczonej do uwierzytelniania przez API.
- Rozwiń Access to features (dostęp do funkcji) i włącz tylko te obszary produktu, których rola wymaga.
- Rozwiń Access to brands (dostęp do marek). Dla każdej wymaganej marki lub konta społecznościowego wybierz odpowiedni dostęp do odczytu lub zapisu, jeśli takie opcje są dostępne.
- Przejrzyj cały zestaw uprawnień, a następnie wybierz Save (zapisz).
W przypadku integracji zewnętrznej przejdź dalej do artykułu Jak utworzyć token API?. Token może korzystać tylko z roli typu API token role.
2. Sprawdź wynik#
Przypisz rolę użytkownikowi testowemu lub docelowemu członkowi zespołu, poproś go o ponowne zalogowanie się i sprawdź odpowiednie pozycje nawigacji oraz działania. Nie dodawaj dostępu administratora tylko po to, aby rozwiązać problem jednego brakującego przycisku: zamiast tego zaktualizuj konkretne uprawnienie do funkcji lub marki. Jeśli użytkownik ma kilka ról, jego faktyczny dostęp może wynikać z ich połączenia, dlatego podczas rozwiązywania problemów z nieoczekiwanym dostępem przejrzyj każdą przypisaną rolę.