Przed utworzeniem tokenu utwórz API token role (rolę tokenu API). Sam dostęp administratora nie wystarczy: każdy token otrzymuje uprawnienia z jednej dedykowanej roli API.
1. Zanim zaczniesz#
- Zaloguj się jako administrator firmy.
- Zdecyduj, do jakich marek, kont społecznościowych i funkcji integracja potrzebuje dostępu.
- Przygotuj menedżer sekretów lub inne bezpieczne miejsce, w którym od razu zapiszesz token. Nonli wyświetla pełny sekret tylko raz.
2. Utwórz rolę tokenu API#
- Otwórz menu główne, a następnie wybierz Roles (role) w sekcji Workspace (przestrzeń robocza).
- Wybierz Add role (dodaj rolę).
- Wpisz czytelną nazwę, na przykład „Codzienny eksport statystyk”.
- W polu Role type (typ roli) wybierz API token role.
- Przyznaj tylko niezbędne uprawnienia do funkcji i marek. W przypadku eksportu, który nie musi publikować ani modyfikować danych, użyj dostępu tylko do odczytu.
- Sprawdź uprawnienia, a następnie wybierz Save (zapisz).
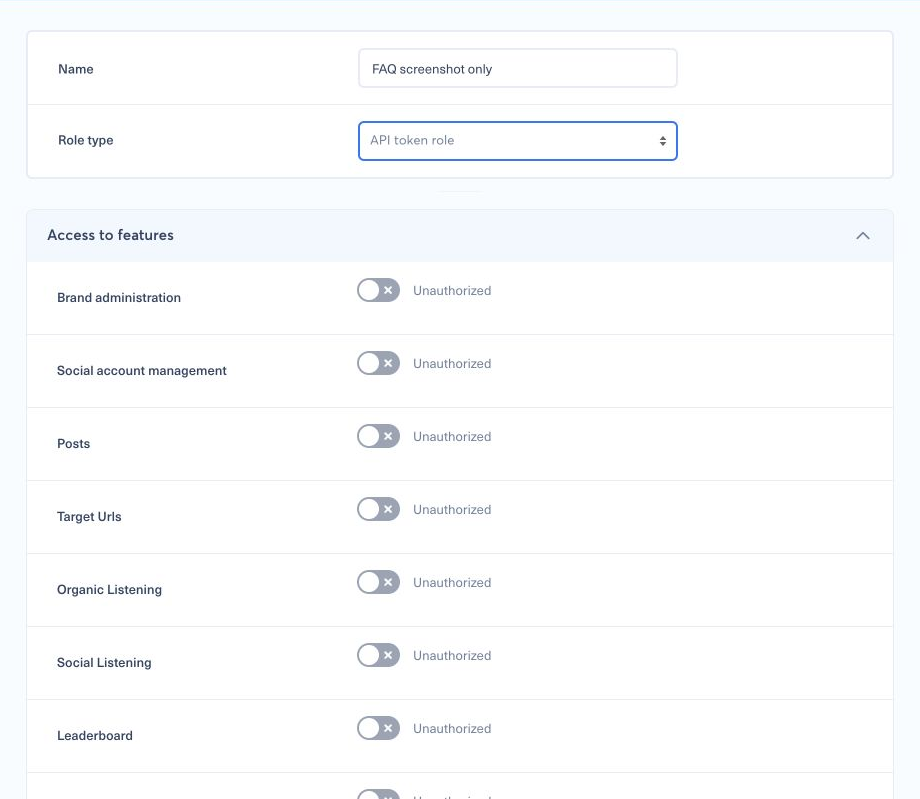
Rola określa, co token może zobaczyć i zmienić. Nie przyznawaj dostępu na poziomie administratora, aby obejść brak jednego uprawnienia. Ogólny model uprawnień opisuje artykuł Jak skonfigurować nową rolę?.
3. Utwórz token#
- Otwórz menu główne, wybierz My Company (moja firma), a następnie znajdź sekcję API tokens (tokeny API).
- Wybierz New token (nowy token).
- W polu Name (nazwa) wpisz nazwę, która identyfikuje integrację.
- Wybierz API token role utworzoną w poprzednim kroku.
- W polu Expiration (wygaśnięcie) wybierz datę wymaganą przez Twoją politykę bezpieczeństwa.
- Wybierz Create token (utwórz token).
- Gdy pojawi się komunikat Copy this token now (skopiuj teraz ten token), skopiuj cały token bezpośrednio do menedżera sekretów. Później nie będzie można go odczytać z tabeli.
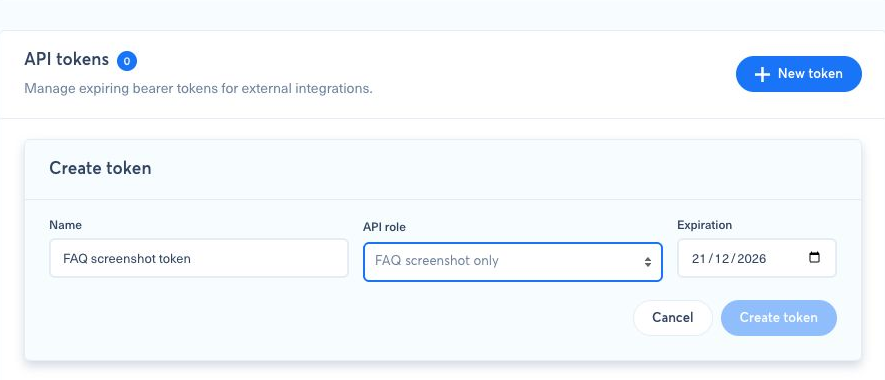
Po utworzeniu tokenu okno potwierdzenia zastępuje formularz i jednorazowo wyświetla sekret, więc zapisz go w bezpiecznym miejscu przed zamknięciem okna.
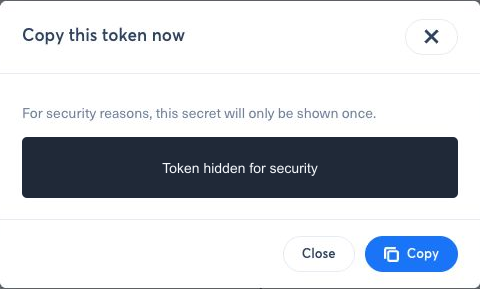
Nigdy nie umieszczaj tokenu w kodzie źródłowym, adresie URL, zrzucie ekranu, wiadomości do wsparcia ani w logach aplikacji. Każdy, kto zna jego wartość, może korzystać z uprawnień przypisanych do jego roli.
4. Uwierzytelnij zapytanie API#
Przekaż token w nagłówku HTTP Authorization:
1Authorization: Bearer YOUR_API_TOKENTokeny API reprezentują rolę firmy, a nie użytkownika internetowej wersji Nonli. Aby przetestować dane uwierzytelniające, wyślij zapytanie GET /brands?size=1&fields=id,name; nie używaj /me. Punkty końcowe, paginację, błędy i przykładowe zapytania znajdziesz w dokumentacji Developer API.
5. Jeśli pojawia się komunikat „No API role available”#
Wróć do Roles i upewnij się, że co najmniej jedna zapisana rola ma w polu Role type ustawioną wartość API token role. Roli użytkownika nie można przypisać do tokenu.
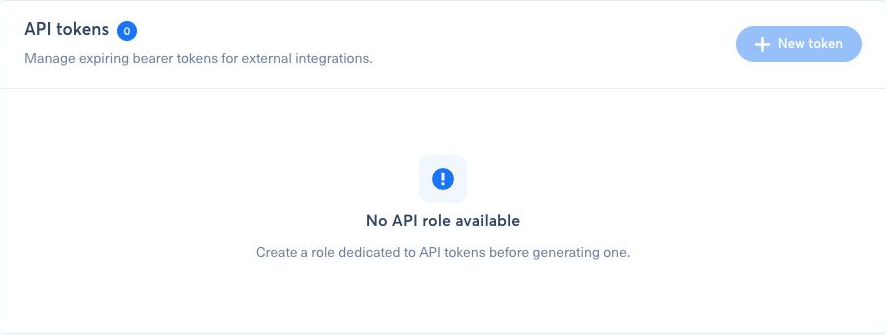
Jeśli na stronie widnieje również komunikat Unable to load API roles, please retry (nie można wczytać ról API, spróbuj ponownie), odśwież stronę, zanim zmienisz jakąkolwiek rolę. Błąd wczytywania to co innego niż brak roli API w firmie.
6. Rotacja lub unieważnienie tokenu#
Użyj opcji Rotate (rotacja), gdy sekret mógł zostać ujawniony, został utracony lub musi zostać odnowiony. Rotacja natychmiast unieważnia poprzedni sekret, więc zaktualizuj integrację nowym sekretem przed jej kolejnym zapytaniem.
Użyj opcji Revoke (unieważnij), aby trwale zatrzymać integrację. Unieważnienie również działa natychmiast. Skrócony odcisk cyfrowy widoczny w tabeli tokenów identyfikuje token, ale nie może służyć jako dane uwierzytelniające.