Luo API token role ennen tokenin luomista. Pelkkä ylläpitäjän käyttöoikeus ei riitä: jokainen token saa käyttöoikeutensa yhdestä sille tarkoitetusta API-roolista.
1. Ennen kuin aloitat#
- Kirjaudu sisään yrityksen ylläpitäjänä.
- Päätä, mitä brändejä, sosiaalisen median tilejä ja ominaisuuksia integraatio tarvitsee.
- Valmistele salaisuuksien hallintajärjestelmä tai muu turvallinen paikka, johon voit tallentaa tokenin heti. Nonli näyttää koko salaisuuden vain kerran.
2. Luo API-token-rooli#
- Avaa päävalikko ja valitse Workspace-kohdasta Roles.
- Valitse Add role.
- Anna selkeä nimi, esimerkiksi ”Daily statistics export”.
- Valitse kohdassa Role type vaihtoehto API token role.
- Myönnä vain tarvittavat ominaisuus- ja brändikohtaiset käyttöoikeudet. Käytä lukuoikeutta viennissä, jonka ei tarvitse julkaista tai muokata tietoja.
- Tarkista käyttöoikeudet ja valitse sitten Save.
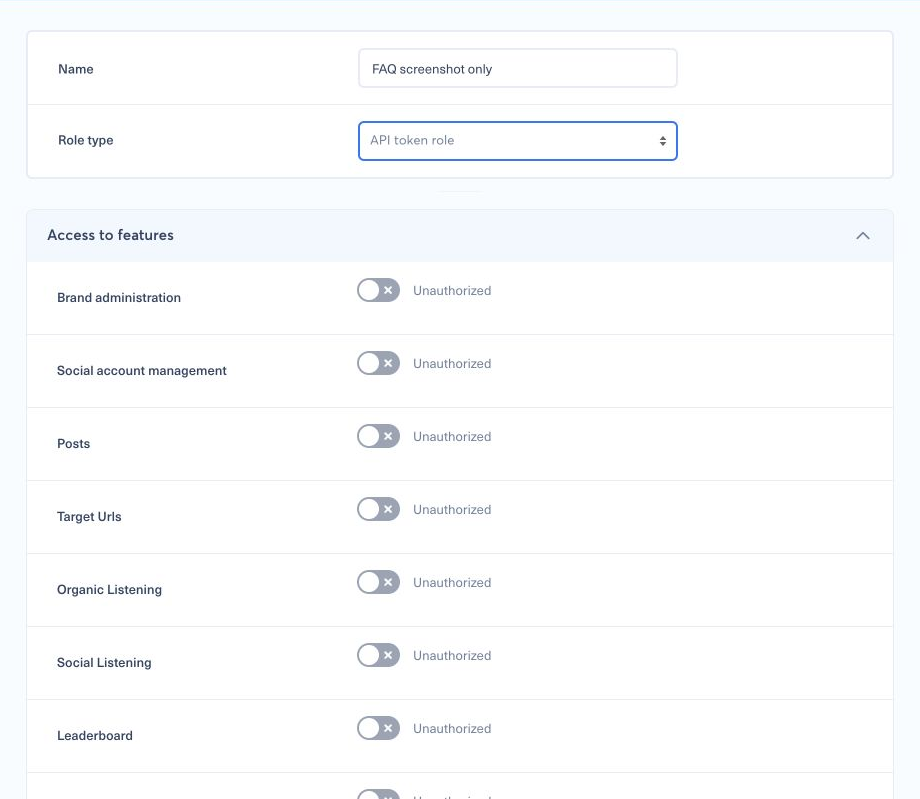
Rooli määrittää, mitä token voi nähdä ja muuttaa. Älä myönnä ylläpitäjätason käyttöoikeutta kiertääksesi yhtä puuttuvaa käyttöoikeutta. Yleiseen käyttöoikeusmalliin voit tutustua artikkelissa Miten voin määrittää uuden roolin?.
3. Luo token#
- Avaa päävalikko, valitse My Company ja etsi API tokens.
- Valitse New token.
- Anna Name, joka tunnistaa integraation.
- Valitse edellisessä vaiheessa luotu API token role.
- Valitse Expiration-päivämäärä tietoturvakäytäntösi mukaisesti.
- Valitse Create token.
- Kun Copy this token now tulee näkyviin, kopioi koko token suoraan salaisuuksien hallintajärjestelmääsi. Et voi hakea sitä taulukosta myöhemmin.
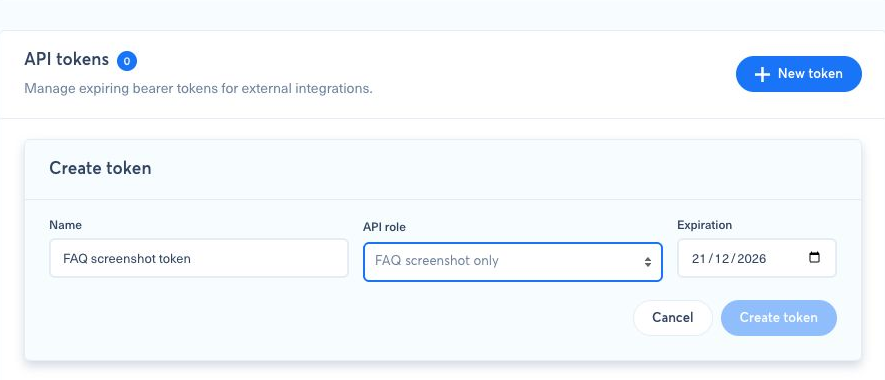
Luomisen jälkeen vahvistusikkuna korvaa lomakkeen ja näyttää salaisuuden vain kerran, joten tallenna se turvallisesti, ennen kuin suljet ikkunan.
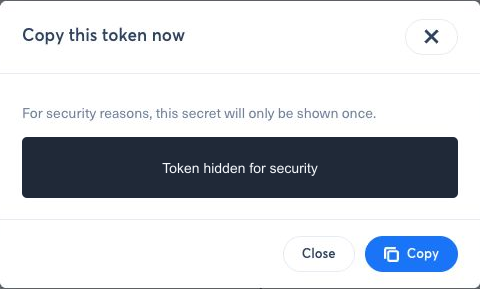
Älä koskaan sijoita tokenia lähdekoodiin, URL-osoitteeseen, kuvakaappaukseen, tukiviestiin tai sovelluksen lokeihin. Jokainen, jolla on tämä arvo, voi käyttää roolille myönnettyjä käyttöoikeuksia.
4. Todenna API-pyyntö#
Lähetä token HTTP-otsikossa Authorization:
1Authorization: Bearer YOUR_API_TOKENAPI-tokenit edustavat yrityksen roolia, eivät Nonlin verkkokäyttäjää. Voit testata todennustietoa pyytämällä GET /brands?size=1&fields=id,name; älä käytä /me. Päätepisteet, sivutuksen, virheet ja pyyntöesimerkit löydät Developer API -dokumentaatiosta.
5. Jos ”No API role available” -ilmoitus tulee näkyviin#
Palaa kohtaan Roles ja varmista, että vähintään yhden tallennetun roolin Role type on API token role. Käyttäjäroolia ei voi liittää tokeniin.
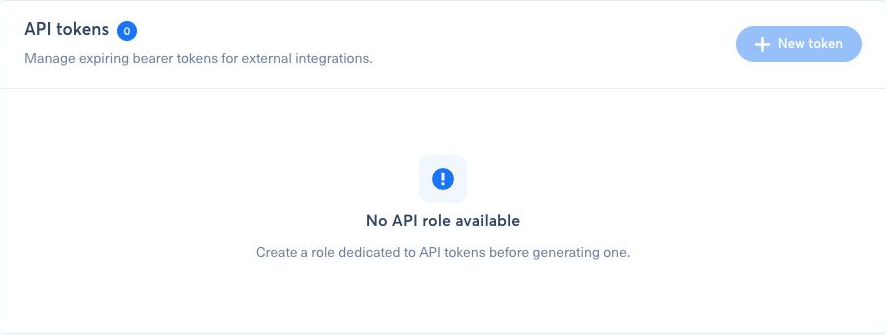
Jos sivulla lukee myös Unable to load API roles, please retry, lataa sivu uudelleen, ennen kuin muutat mitään roolia. Latausvirhe on eri asia kuin yritys, jolla ei ole yhtään API-roolia.
6. Kierrätä tai peruuta token#
Käytä Rotate-toimintoa, kun salaisuus on saattanut paljastua, se on hukkunut tai se pitää uusia. Kierrätys mitätöi aiemman salaisuuden heti, joten päivitä integraatioon korvaava salaisuus ennen sen seuraavaa pyyntöä.
Käytä Revoke-toimintoa, kun haluat lopettaa integraation pysyvästi. Myös peruutus tulee voimaan heti. Token-taulukossa näkyvä lyhennetty sormenjälki yksilöi tokenin, mutta sitä ei voi käyttää todennustietona.